Especialistas alertam que agentes de IA com acesso a sistemas críticos podem se tornar vulnerabilidades sérias. Sem regras claras de governança, essas ferramentas podem executar tarefas, criar acessos e tomar decisões que expõem dados sensíveis. Dados mostram que a adoção está crescendo rápido, mas as empresas ainda não têm controles específicos para limitar o poder desses 'funcionários digitais'.
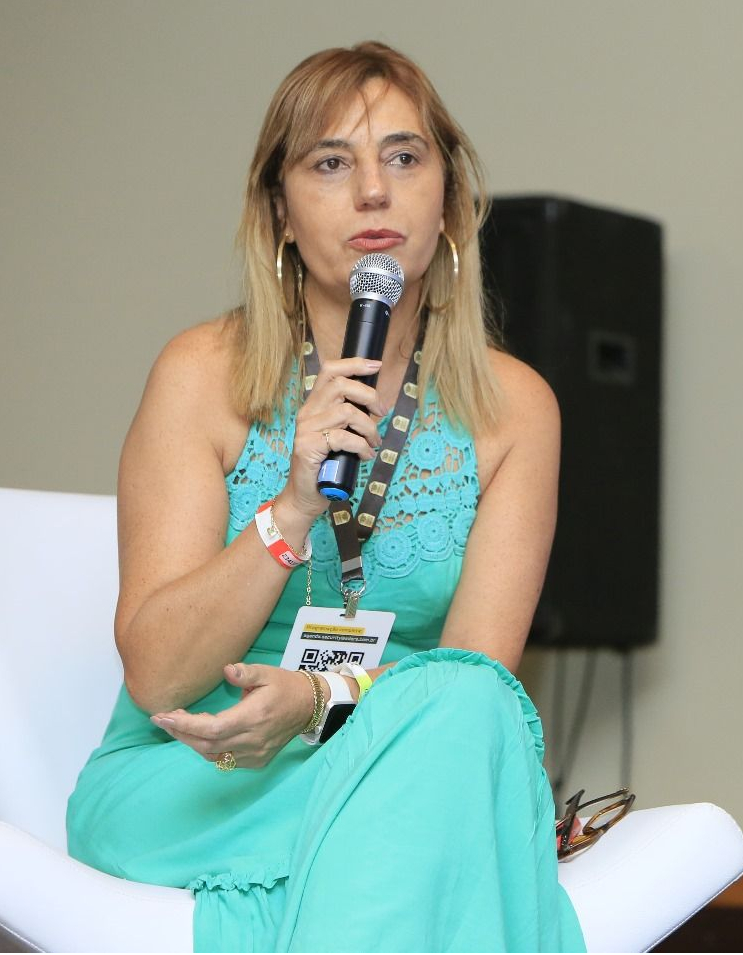
 Isabel Silva, Security Business Development Director da Add Value (Ajustada por IA)
A inteligência artificial está criando um novo tipo de risco para as empresas: o insider não humano. Antes, a segurança focava apenas em funcionários humanos que podiam acessar dados indevidamente ou agir de má-fé. Agora, agentes de IA que executam tarefas automaticamente estão se tornando uma ameaça séria se não forem controlados.
Essa mudança ocorre porque a IA deixou de ser apenas uma ferramenta de perguntas e respostas. Ela agora executa ações. Por exemplo, um agente de IA pode emitir um pedido, outro pode aprová-lo e um terceiro pode realizar o pagamento. Em outros casos, eles administram infraestrutura, mudam configurações ou criam permissões de acesso. Na prática, as empresas estão colocando 'funcionários digitais' dentro de seus processos mais críticos.
- A Gartner prevê que 15% das decisões de trabalho serão tomadas por IA até 2028.
- 46% dos líderes empresariais já usam agentes para automatizar processos inteiros.
- 97% das empresas com incidentes envolvendo IA não tinham controles de acesso específicos.
- 63% não possuíam uma política de governança de IA estabelecida.
- No Brasil, apenas 29% das organizações implementaram tecnologias de governança para IA.
Os números mostram que a tecnologia está avançando mais rápido do que a capacidade das empresas de controlar. A Gartner estima que, até 2028, pelo menos 15% das decisões de trabalho do dia a dia serão tomadas autonomamente por IA agêntica. Em 2024, esse número era zero. A Microsoft também identificou em 2025 que 46% dos líderes já afirmam utilizar agentes para automatizar completamente fluxos de trabalho. Essa aceleração preocupa os especialistas em segurança da informação.
O desafio principal é a falta de supervisão. Um agente sem governança pode explorar permissões que não deveriam existir. Ele pode acessar informações além da finalidade para a qual foi criado ou até mesmo criar novos acessos. O problema se agrava porque muitas identidades não humanas, como scripts e bots, já são difíceis de inventariar e controlar. Quando um agente recebe autonomia sobre múltiplos sistemas, a linha entre uma automação legítima e um risco interno começa a desaparecer.
Relatório da IBM revela lacunas de segurança
Uma pesquisa da IBM confirma essa falta de controle. No relatório Cost of a Data Breach 2025, 13% das organizações pesquisadas relataram incidentes envolvendo modelos ou aplicações de IA. Dentre essas organizações, 97% disseram não ter controles de acesso específicos para a IA. Além disso, 63% não possuíam uma política de governança de IA ou ainda estavam em fase de desenvolvimento dessa política. No Brasil, apenas 29% das organizações pesquisadas haviam implementado tecnologias de governança de IA.
A solução não é impedir a IA de acessar sistemas. O foco deve ser estabelecer limites claros. É preciso definir o que a IA pode fazer, em nome de quem, durante quanto tempo e com qual capacidade de impacto. Sem essas barreiras, a organização fica exposta a riscos inesperados e difíceis de reverter.
O perigo de dar 'chaves de tudo' à IA
Pense nisso como deixar uma pessoa dentro da empresa com a chave de tudo. Essa pessoa pode ter boas intenções e cumprir sua função perfeitamente. Mas ela também pode ser comprometida, manipulada ou simplesmente tomar uma decisão errada. A diferença crucial é que essa 'pessoa' digital pode trabalhar 24 horas por dia, acessar diversos sistemas simultaneamente e executar decisões em uma escala que nenhum funcionário humano conseguiria reproduzir.
Portanto, a próxima fronteira da cibersegurança não será apenas proteger a IA contra invasores externos. Será impedir que uma IA sem controle se transforme no insider mais privilegiado da organização. A governança precisa evoluir na mesma velocidade que a tecnologia para garantir que a automação seja uma vantagem, e não um ponto fraco.